Copiază linkul
Partidul Nostru propune comasarea a trei instituții responsabile de securitatea cibernetică
Partidul Nostru a propus fuzionarea Serviciului pentru Tehnologia Informației și Securitate Cibernetică (STISC), a Agenției pentru Guvernare Electronică și a Agenției pentru Securitate Cibernetică într-o singură instituție.
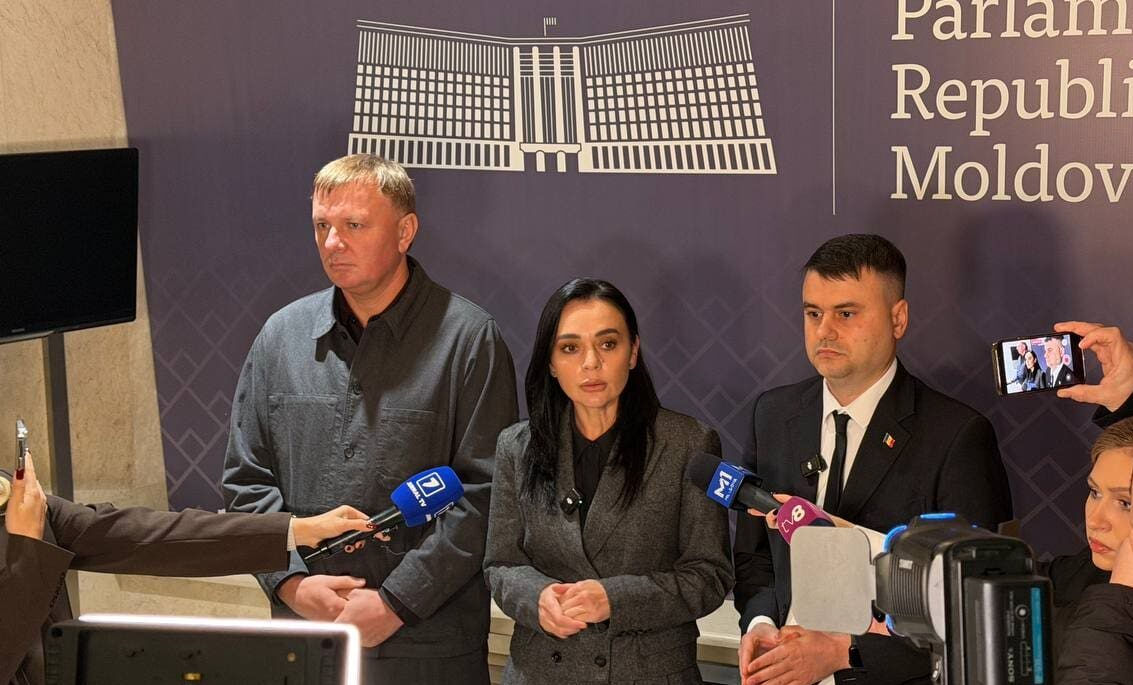
Aceasta în urma audierilor parlamentare privind atacurile cibernetice asupra sistemelor informatice guvernamentale.
Reprezentanții formațiunii politice susțin că între cele trei instituții nu a existat comunicare și că niciuna dintre ele nu și-a asumat responsabilitatea pentru incidentul în urma căruia au fost extrase date ce vizează circa 750 de mii de persoane, transmite rupor.md.
Audierile cu participarea autorităților publice competente au avut loc în cadrul Comisiei parlamentare pentru securitate națională, apărare și ordine publică și s-au desfășurat cu ușile închise. Vicepreședinta fracțiunii „Partidul Nostru”, Elena Grițco, a declarat după ședință că primele concluzii sunt preliminare și urmează să fie efectuat un audit al instituțiilor implicate. Totuși, deja este evident că cele trei instituții responsabile nu au făcut schimb de informații și nu și-au coordonat acțiunile, iar despre incident s-a aflat abia după sesizările cetățenilor.
„Avem deocamdată concluzii preliminare. Urmează să fie efectuat un audit al instituțiilor a căror activitate a fost afectată, iar cetățenii au suferit prejudicii din cauza inacțiunii unor autorități. Fracțiunea „Partidul Nostru” a declarat și în cadrul acestor audieri că insistă asupra creării unei comisii de anchetă pentru stabilirea încălcărilor admise de instituțiile care au permis sustragerea datelor cetățenilor Republicii Moldova. În cadrul acestei comisii am putea formula și propuneri privind modificarea legislației, inclusiv despre comasarea celor trei instituții de stat responsabile, însă, în cele din urmă, niciuna dintre ele nu își asumă responsabilitatea. Aceasta este una dintre concluziile audierilor de astăzi”, a declarat Elena Grițco.
Deputata a pus, de asemenea, la îndoială funcționarea sistemelor de alertare a autorităților de stat. Potrivit acesteia, accesul neautorizat la date ar fi putut începe pe 19 octombrie, iar instituțiile au aflat despre incident doar după ce cetățenii au semnalat problemele apărute.
„Instituția a aflat despre incident doar după ce cetățenii Republicii Moldova au raportat acest lucru. Sunt foarte multe întrebări, însă, la această etapă, aceasta este toată informația pe care o putem comunica” a menționat Grițco.
Parlamentara susține că audierile au scos la iveală lipsa de coordonare între instituțiile responsabile de protecția datelor și securitatea cibernetică.
„Tocmai pentru că există trei instituții responsabile de protecția datelor cu caracter personal și de securitatea cibernetică, însă, în cele din urmă, am auzit că nimeni nu poartă răspundere, am ajuns la concluzia că între aceste instituții nu a existat comunicare și coordonare a acțiunilor. Elementar, ele nu prea înțelegeau ce se întâmplă și cum să interacționeze între ele. De aceea, am venit cu propunerea de a comasa aceste instituții, astfel încât în țara noastră să existe un singur organ responsabil de acest domeniu. În acest sens, urmează să fie modificată legislația pentru a crea o instituție unică. Instituțiile au înțeles că se întâmplă ceva în neregulă abia după sesizările cetățenilor”, a declarat deputata.
Deputatul Alexandr Berlinschi a atras atenția că, pe lângă dosarul penal privind accesul ilegal la informația computerizată, trebuie verificată și eventuala neglijență în serviciu a persoanelor cu funcții de răspundere. El a precizat că la audieri au participat și reprezentanți ai organelor de urmărire penală.
„În cadrul acestor audieri apare aceeași întrebare: avem trei instituții de stat — STISC, Agenția de Guvernare Electronică și Agenția pentru Securitate Cibernetică. Uitați-vă cât de frumos sună: toate asigură securitatea cibernetică, iar în final aflăm că au fost sustrase sute de mii de date cu caracter personal. De aceea, o simplă concediere nu înseamnă că persoanele responsabile sunt eliberate de răspundere. Organele de urmărire penală trebuie să ne comunice dacă atribuțiile de serviciu au fost îndeplinite sau nu”, a declarat Alexandr Berlinschi.
La rândul său, deputatul Constantin Cuiumju a comunicat că reprezentanții Agenției de Guvernare Electronică au dat asigurări că până la 27 noiembrie vor fi făcute publice rezultatele auditului și informații suplimentare despre incident.
„Nu putem comunica multe detalii, dar am fost informat cu certitudine că până la 27 noiembrie va fi făcută publică toată informația, iar situația va deveni mai clară. Până atunci, sperăm, va fi finalizat și auditul. Acest lucru ne-a fost asigurat de reprezentanții Agenției de Guvernare Electronică”, a spus Constantin Cuiumju.
Copiază linkul