Copiază linkul
Mii de frigidere din supermarketurile Europei rămân în continuare vulnerabile după atacul cibernetic
Nicio grupare nu și-a asumat responsabilitatea pentru atac. Experții avertizează că mii de dispozitive vulnerabile rămân online.
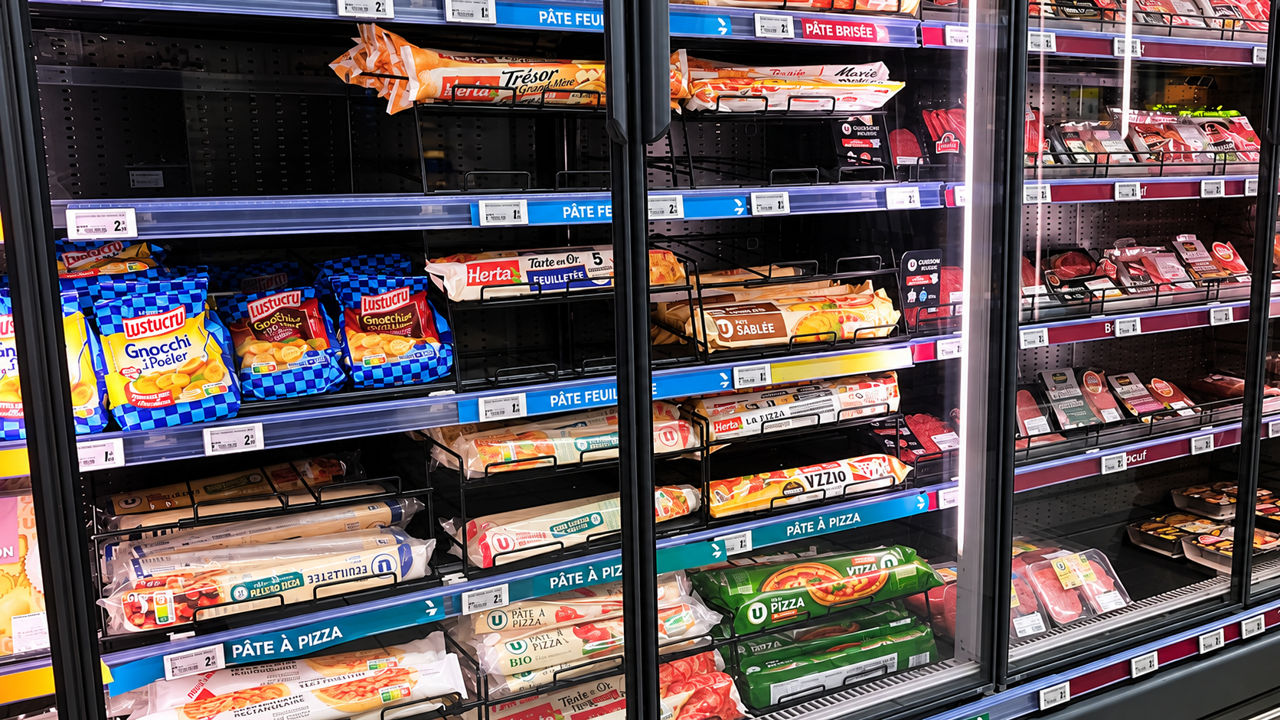
Anchetatorii francezi îi caută pe hackerii care au spart sistemele de răcire din cel puțin 350 de supermarketuri, obligând astfel personalul să arunce carnea alterată și produsele congelate, scrie euronews.com.
Au fost afectate, în special, magazinele rețelelor Carrefour, Monoprix, Intermarché și Coopérative U, unde infractorii au modificat regimul de funcționare al frigiderelor. Punctele afectate reprezintă doar o mică parte din supermarketurile Franței.
Lipsa unei cereri de răscumpărare sau a unei revendicări a atacului pune ancheta în dificultate, a declarat pentru Reuters o sursă familiarizată cu investigația. De obicei, grupările criminale și de hackeri încearcă să obțină cât mai repede profit de pe urma atacului sau să îi facă publicitate pe scară largă.
Agenția franceză pentru securitate cibernetică a declarat că spargerea a afectat frigiderele care funcționează cu software-ul companiei daneze Danfoss, precum și sistemele Copeland și Dixell.
Potrivit Reuters, marți au fost descoperite pe internet, în acces deschis, cel puțin 4.500 de interfețe Danfoss. Compania Onyphe, care se ocupă cu scanarea rețelelor, a remarcat că versiunile învechite „continuă să fie larg răspândite printre interfețele accesibile publicului”.
Danfoss a declarat că multe dintre instalațiile afectate „au ajuns la sfârșitul duratei de viață și nu mai primesc actualizări de software și securitate” sau „funcționează cu firmware învechit”. Compania Claroty, specializată în securitate cibernetică, a raportat în august vulnerabilități grave în versiunile vechi ale firmware-ului său; acestea au fost remediate între timp.
Copeland, căreia îi aparține brandul Dixell, a recunoscut existența unei „vulnerabilități”, declarând: „Lucrăm în prezent cu clienții afectați pentru a reduce riscurile”.
„Este vorba despre igiena digitală de bază”, i-a spus Reuters Ken Munro, partener al companiei britanice Pen Test Partners. „Dacă totul este făcut greșit, în cele din urmă veți obține o pastă urât mirositoare din produse decongelate”.
Potrivit acestuia, în spatele atacului s-ar fi putut afla „copii care se joacă”. „Dacă ar fi fost o operațiune a unui stat, de ce să se limiteze la o mică parte dintre frigiderele franceze? Pe internet sunt o mulțime de frigidere și în alte țări”, a adăugat el.
Defecțiune în Țările de Jos
În Țările de Jos, compania Ahold Delhaize, proprietara rețelei Albert Heijn, a declarat că a început o repornire controlată a sistemelor după un incident de securitate cibernetică produs duminică. Autoritatea neerlandeză NCSC, responsabilă de securitatea cibernetică, a menționat că nu vede nicio legătură cu atacul din Franța.
Potrivit postului public neerlandez NOS, Albert Heijn a constatat că în atac au fost folosite servere din SUA, Polonia, Moldova și Turcia. Totodată, NOS subliniază că acest lucru nu spune nimic despre locul în care se află hackerii, deoarece traficul poate fi direcționat cu ușurință prin alte țări.
Expertul în securitate Pim Takkenberg a declarat pentru NOS că serverele au fost probabil utilizate pentru recunoașterea sistemelor sau pentru tentative de furt de date.
NOS a mai remarcat că incidentul a demonstrat clar cât de limitate sunt rezervele de alimente. Magazinele și centrele de distribuție păstrează împreună o rezervă de aproximativ șase zile, care este completată permanent datorită controlului sistemelor IT, dependente de rețelele electrice și vulnerabile la defecțiuni.
Într-un raport al centrului de cercetare Clingendael și al Universității Erasmus, publicat luna trecută, locuitorilor li s-a recomandat să își facă rezerve de alimente pentru opt zile, nu pentru trei. Autorii au ajuns la concluzia că o combinație de condiții meteorologice extreme cu o avarie majoră în rețeaua energetică și infrastructura IT ar putea necesita până la două săptămâni pentru restabilire.
Copiază linkul