Copiază linkul
Un grup de hackeri a revendicat spargerea FBI și furtul datelor agenților
Grupul de infractori cibernetici ShinyHunters a declarat marți, 22 septembrie, că a spart baza de date a Biroului Federal de Investigații al SUA și a furat datele unui număr mare de angajați actuali și foști ai FBI.
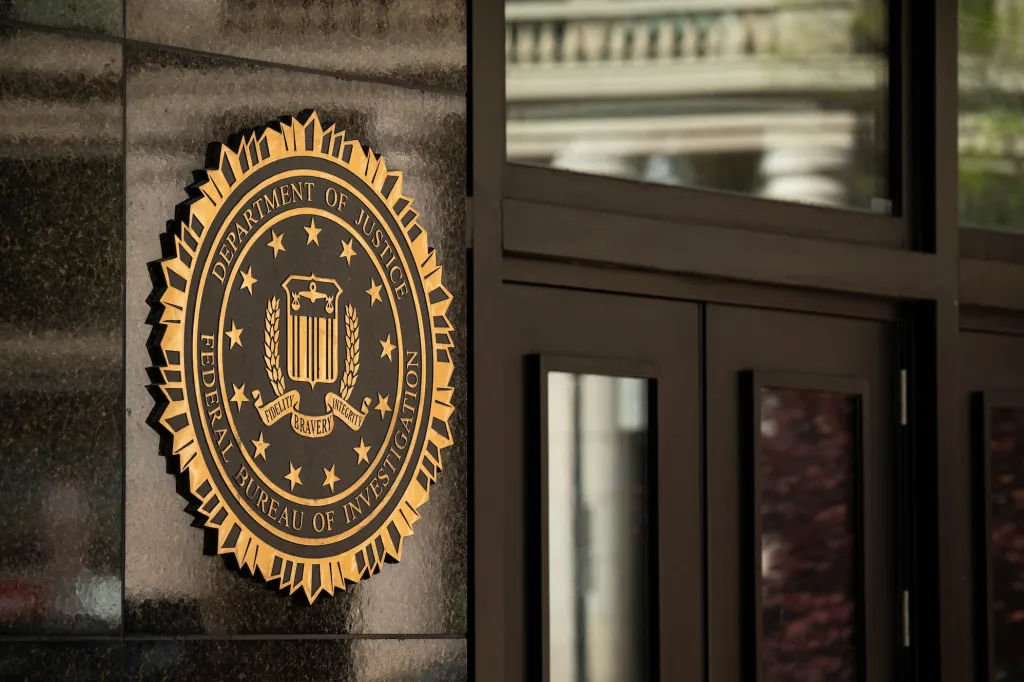
Ulterior, FBI a declarat că „este la curent cu afirmațiile privind activități neautorizate care afectează site-ul FBIjobs.gov și investighează în prezent situația”, relatează dw.com
Într-un mesaj publicat pe un site din darknet, precum și într-un chat online cu Reuters, ShinyHunters a declarat că a atacat FBI-ul ca răspuns la un mesaj al instituției, publicat în mai 2026. Mesajul descria în detaliu metodele grupării și conținea recomandarea de a nu plăti răscumpărări.
Gruparea a afirmat că a sustras datele „aproape tuturor agenților FBI și ale persoanelor care au depus cereri de angajare la FBI”.
Site-ul pentru candidați a fost afectat de defecțiuni
Ca dovadă, ShinyHunters a prezentat ceea ce susține că este o captură de ecran a site-ului FBI de recrutare, FBIjobs.gov, modificat de hackeri, precum și informații despre circa 5 mii de agenți, care, potrivit grupării, reprezentau o parte din volumul total al datelor sustrase.
Agenția Reuters nu a putut verifica autenticitatea capturii de ecran, dar a constatat că site-ul destinat candidaților pentru posturi la FBI pare să fi fost într-adevăr afectat recent de defecțiuni. Un mesaj al instituției, publicat pe 22 septembrie, preciza că site-ul propriu-zis și Special Agent Applicant Portal „sunt indisponibile în prezent”.
Eșantionul de date sustrase prezentat de ShinyHunters conține informații precum numele agenților FBI, adresele lor de domiciliu, numerele de asigurare socială, funcțiile și, cel puțin în unele cazuri, numele membrilor familiilor acestora.
Reuters a confirmat o parte din date
Reuters a reușit să confirme parțial autenticitatea informațiilor, comparând aceste date, inclusiv numerele de asigurare socială, cu datele birourilor de credit și cu informațiile sustrase anterior, păstrate de compania District 4 Labs, specializată în analiza datelor din darknet.
În cel puțin 10 cazuri, inclusiv în datele directorului FBI, Kash Patel, jurnaliștii Reuters au descoperit informații care, aparent, coincideau. O sursă a agenției familiarizată cu situația a declarat că și descrierile funcțiilor coincideau cel puțin în unele cazuri.
Totuși, agenția nu a reușit să stabilească de unde au fost obținute datele și dacă acestea au fost într-adevăr sustrase din sistemele interne ale FBI, așa cum susțin hackerii. Tentativele de a contacta persoanele ale căror date figurau în eșantion nu au avut succes.
Scurgeri anterioare
Fosta angajată a FBI Cynthia Kaiser a declarat că atacuri cibernetice precum cele despre care relatează ShinyHunters sunt extrem de periculoase, deoarece infractorii pot utiliza datele obținute pentru a identifica și a pune presiune asupra persoanelor care le investighează activitatea.
Kaiser, care ocupă în prezent funcția de vicepreședinte senior la compania de securitate cibernetică Halcyon, a remarcat că o scurgere de date produsă încă în 2016 este folosită și acum pentru hărțuirea angajaților FBI. „După ce aceste informații sunt furate, ele sunt folosite pentru totdeauna”, a spus ea.
Una dintre cele mai cunoscute grupări
ShinyHunters este considerată una dintre cele mai cunoscute grupări de hackeri din lume, care încearcă să atragă atenția asupra sa.
Printre atacurile recente comise de această grupare se numără presupusul furtul a milioane de documente comerciale ale dezvoltatorului de jocuri video Rockstar Games, creatorul Grand Theft Auto, precum și atacul din mai, legat de instrumentul educațional Canvas, care a provocat perturbări pe scară largă în școlile din SUA. La începutul lunii septembrie, compania de inteligență artificială Anthropic a declarat că a identificat hackeri legați de ShinyHunters, care au încercat să îi utilizeze instrumentele.
Pe 20 septembrie, gruparea a declarat pentru Reuters că a început un război cu o altă grupare cibernetică infracțională cunoscută, cl0p — un caz rar de reglare publică de conturi între hackeri.
Copiază linkul