Copiază linkul
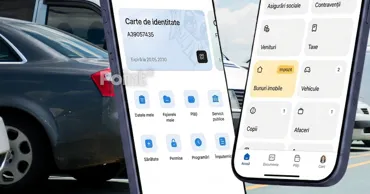
Locuitorii Moldovei se plâng de defecțiuni în EVO și se tem de scurgerea datelor
Agenția de Guvernare Electronică a comunicat că verificările continuă, însă deocamdată nu poate confirma dacă persoane neautorizate au obținut acces la datele utilizatorilor sau le-au folosit fără permisiune.
Pe fundalul atacurilor cibernetice asupra infrastructurii de stat, care au început la 22 octombrie, utilizatorii semnalează disfuncționalități în activitatea serviciilor digitale și se tem pentru securitatea informațiilor personale. Pe rețelele de socializare au apărut, de asemenea, informații despre o posibilă compromitere a datelor cu caracter personal ale sutelor de mii de cetățeni. Totodată, autoritățile nu au confirmat deocamdată nici amploarea presupusei scurgeri de date, nici numărul persoanelor afectate, scrie ziua.md
În răspunsurile la solicitările cetățenilor, Agenția de Guvernare Electronică a indicat că au fost identificate «posibile cazuri de acces neautorizat la date cu caracter personal». Instituția a precizat că, deocamdată, nu dispune de confirmarea că persoane terțe au obținut într-adevăr acces la informațiile personale ale cetățenilor sau le-au utilizat fără permisiune.
Pentru reducerea riscurilor, autoritățile au adoptat măsuri preventive, inclusiv prin restricționarea temporară a accesului la unele servicii electronice. Agenția de Guvernare Electronică, Agenția de Securitate Cibernetică și Serviciul Tehnologia Informației și Securitate Cibernetică (STISC) continuă să verifice circumstanțele incidentelor și să evalueze eventualele consecințe asupra datelor cu caracter personal.
Luni, Guvernul a anunțat restabilirea unor servicii digitale pentru antreprenori, inclusiv cele legate de depunerea cererilor și eliberarea actelor permisive. Acestea au devenit din nou accesibile prin intermediul platformelor evo.gov.md și actpermisiv.gov.md. Potrivit autorităților, serviciile și-au reluat activitatea după verificarea infrastructurii de stat și adoptarea unor măsuri suplimentare de securitate. Totodată, lucrările de protejare a sistemelor continuă, iar unele platforme pot rămâne temporar indisponibile sau pot funcționa cu întreruperi.
Atacul cibernetic din noaptea de 22 octombrie a afectat mai multe servicii digitale de stat. Potrivit STISC, au fost înregistrate circa 11 milioane de solicitări de acces la date cu caracter personal. Autoritățile au constatat o activitate neobișnuită și, ca măsură de precauție, au deconectat serviciile afectate. Atacul a fost blocat la 23 octombrie.
Autoritățile avertizează că datele cu caracter personal potențial compromise pot fi utilizate pentru fraude. Răufăcătorii se pot prezenta drept angajați ai instituțiilor de stat, băncilor sau altor organizații, folosind numele și numerele de identificare personale (IDNP) ale cetățenilor pentru a le câștiga încrederea.
Cetățenii sunt îndemnați să fie precauți atunci când primesc apeluri telefonice suspecte, mesaje SMS și e-mailuri. Nu trebuie să divulge parole și coduri de autentificare, să comunice date bancare sau să confirme operațiuni la solicitarea unor persoane a căror identitate nu a fost verificată.
Copiază linkul