Copiază linkul
Șefa Agenției de Guvernare Electronică ar putea fi demisă după atacul cibernetic
Subiectul demiterii directoarei Agenției de Guvernare Electronică, Nicoleta Colomeeț, după atacul cibernetic în urma căruia s-au divulgat datele a circa 750 de mii de cetățeni, se poate examina după finalizarea anchetei interne.
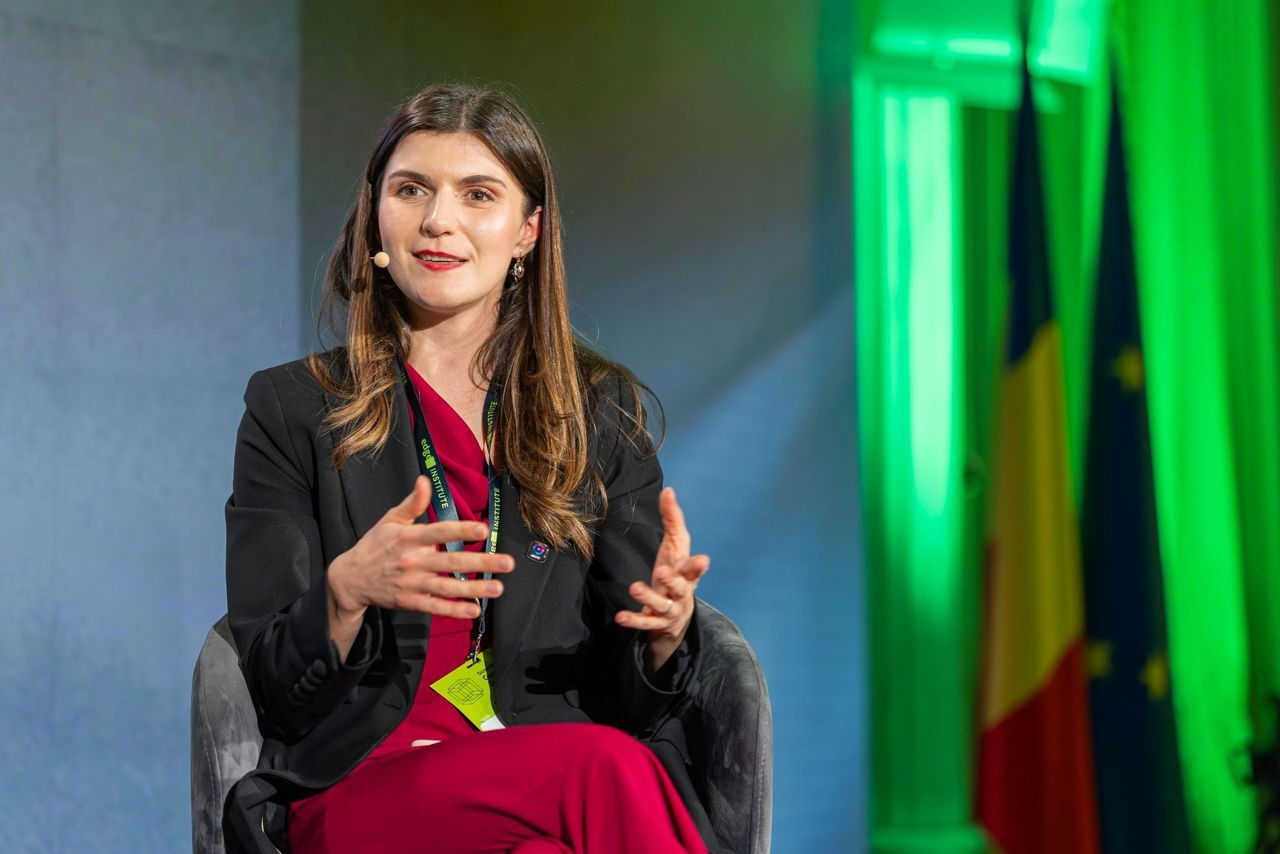
Declarația a fost făcută de deputatul Partidului Acțiune și Solidaritate (PAS), Dorian Istratii, în cadrul emisiunii Rezoomat de la postul de televiziune Realitatea, transmite noi.md
Potrivit parlamentarului, de asigurarea securității cibernetice sunt responsabile mai multe instituții, inclusiv Agenția de Guvernare Electronică și Serviciul Tehnologia Informației și Securitate Cibernetică (STISC). În acest sens, Istratii consideră că decizia privind responsabilitatea conducerii uneia sau alteia dintre instituții trebuie luată după finalizarea anchetei.
„În prezent se desfășoară o anchetă internă și cred că cel mai corect ar fi să așteptăm ca Guvernul să vină cu o poziție consolidată după finalizarea tuturor procedurilor”, a declarat Dorian Istratii.
Deputatul a menționat că, în această etapă, este imposibil de stabilit cine poartă responsabilitatea pentru cele întâmplate și a îndemnat să fie așteptate concluziile anchetei.
„Acum nu putem trage concluzii. Să așteptăm până când colegii din Guvern vor finaliza toate procedurile. Cred că ei vor veni cu o declarație și vor explica ce s-a întâmplat și ce pași vor urma în continuare”, a spus parlamentarul.
Totodată, Istratii a subliniat necesitatea consolidării securității cibernetice și majorării investițiilor în acest domeniu. El a menționat, de asemenea, necesitatea unor specialiști calificați.
„Este necesar să majorăm investițiile în acest domeniu, sunt necesari specialiști înalt calificați care să lucreze aici, pentru ca noi să ne putem asigura protecția”, a declarat deputatul.
Amintim că, în urma atacului cibernetic asupra sistemelor de stat, răufăcătorii au obținut acces la date asociate cu aproximativ 750 de mii de numere de identificare personală (IDNP). Totodată, au fost întreprinse tentative de acces neautorizat la datele a circa un milion de persoane.
Potrivit autorităților, investigarea circumstanțelor celor întâmplate continuă, fiind stabilit și gradul de responsabilitate al instituțiilor implicate.
Copiază linkul