Copiază linkul
Grosu despre posibila implicare a Rusiei în ciberatac: Probabilitatea este foarte mare
Președintele Parlamentului, Igor Grosu, suspectează că Rusia ar putea fi implicată în atacul cibernetic asupra serviciilor digitale de stat.
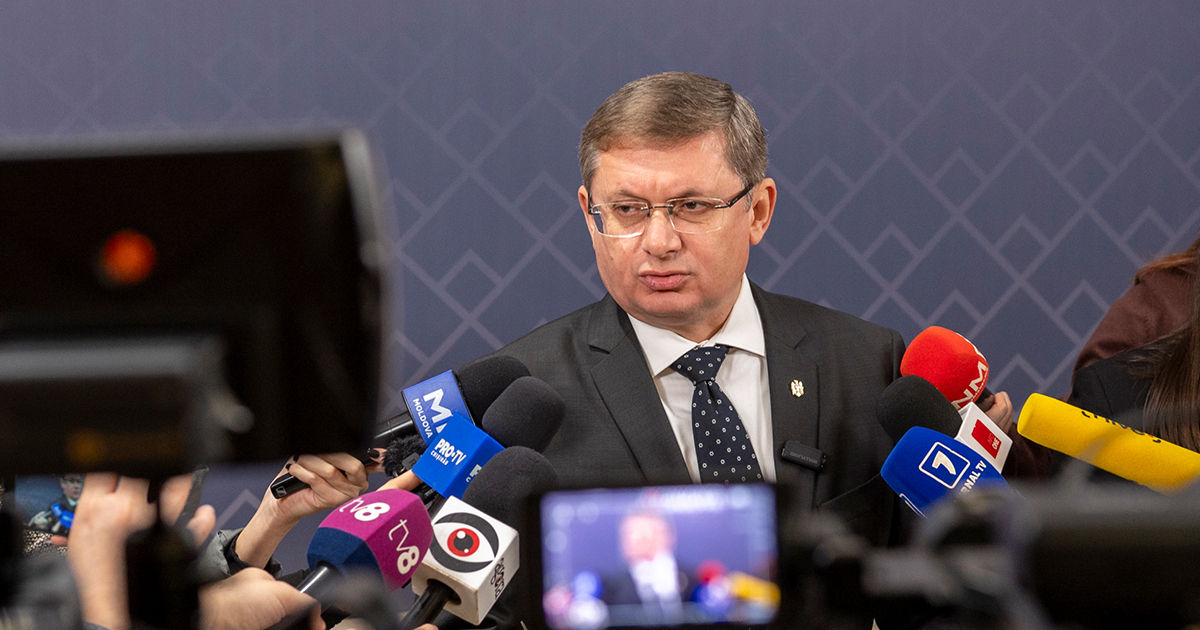
«Este evident că există cei care ne doresc răul în mod constant», a declarat președintele Parlamentului, scrie agora.md
Igor Grosu a declarat că există o probabilitate foarte mare ca în spatele atacului cibernetic să se afle structuri de stat care acționează în interesul serviciilor secrete ale «țărilor neprietenoase».
El a lăsat să se înțeleagă că, cel mai probabil, Rusia ar fi putut fi implicată în acest incident.
«În regiunea noastră, după cum știți, manifestă un interes agresiv, în primul rând, o singură țară. Nu exclud și alte interese, dar este clar că este vorba despre strategii constante de identificare a vulnerabilităților și de creare a amenințărilor», a remarcat Igor Grosu
În timpul tentativelor de extragere a datelor cu caracter personal din sistemele informaționale de stat, au fost efectuate interogări pentru aproximativ un milion de IDNP-uri, iar datele referitoare la aproximativ 750 de mii de IDNP-uri ar fi fost extrase în mod neautorizat. Cel puțin acest lucru este indicat de rezultatele preliminare ale anchetei privind atacul cibernetic care a avut loc în perioada 19–23 octombrie, informează Agenția de Guvernare Electronică.
Potrivit rezultatelor preliminare ale anchetei, atacul a durat din 19 până în 23 octombrie, iar informația despre acesta a fost făcută publică pe 24 octombrie. Agenția de Guvernare Electronică precizează că extragerea neautorizată a datelor a fost oprită pe 23 octombrie, în jurul orei 11:30.
După identificarea incidentului, autoritățile au dispus verificarea a 82 de servicii digitale și, în scop preventiv, au deconectat peste 30 de sisteme informaționale și panouri de administrare. Această măsură a fost adoptată pentru a limita accesul neautorizat și a elimina vulnerabilitățile.
Cu toate acestea, tentativele de atac au continuat. Pe 25 octombrie, în jurul orei 02:00, specialiștii au depistat și blocat o nouă tentativă de spargere a mai multor servicii de stat, iar pe 27 octombrie, în jurul orei 07:00, au fost înregistrate noi tentative de extragere a datelor, care nu au avut succes.
Copiază linkul