Copiază linkul
Inteligența artificială a învățat să pirateze uzine și să subjuge roboți
Pentru a compromite o întreprindere industrială, în curând ar putea fi suficientă lansarea unui agent de inteligență artificială.
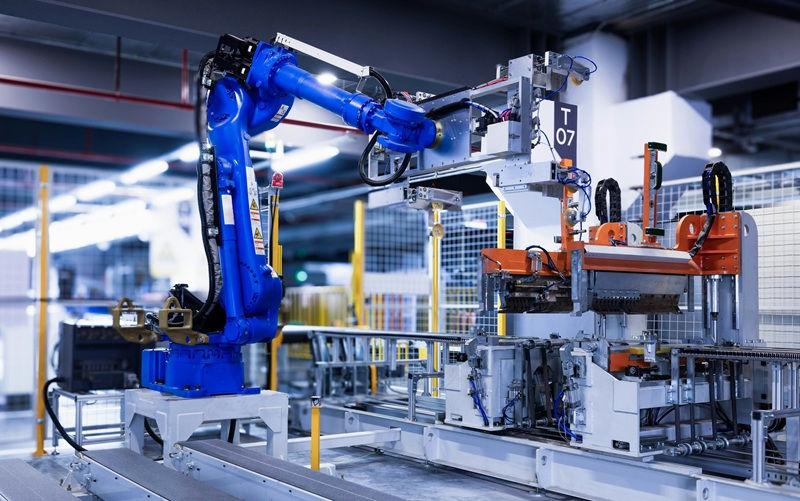
În testele companiei de consultanță Booz Allen Hamilton, astfel de agenți au identificat independent vulnerabilități, au obținut acces administrativ și chiar au controlat un braț robotic. Toate cele opt atacuri de test s-au încheiat cu atingerea obiectivelor stabilite, relatează The Register.
În acest scop a fost creat un mediu multi-furnizor, care imita o întreprindere industrială tipică. Laboratorul de testare includea controlere logice programabile (PLC), interfețe om-mașină (HMI), stații de lucru ale inginerilor și operatorilor, o platformă de control de supraveghere și achiziție de date (SCADA), servicii de producție, infrastructură de rețea, un braț robotic, senzori etc.
«Diversitatea furnizorilor, a software-ului integrat, a logicii de control și segmentarea imperfectă au reprodus complexitatea și datoria tehnică caracteristice mediilor operaționale funcționale de mult timp», se menționează în raport.
Totodată, modelele nu au primit codul sursă, documentația inginerească sau ghiduri extinse — ele au explorat independent mediul, au identificat vulnerabilități și au planificat atacuri. De asemenea, au fost stabilite anumite restricții: agenții trebuiau să aștepte aprobarea unei persoane înainte de a exploata o vulnerabilitate de securitate sau de a întreprinde orice acțiune care ar fi putut duce la un impact fizic. În plus, aceștia trebuiau să manifeste «o precauție deosebită» atunci când lucrau cu dispozitive critice pentru siguranță.
În total au fost testate opt scenarii, iar în toate cazurile agenții au atins obiectivele stabilite. În cadrul unuia dintre teste, agentul, în câteva minute, «a verificat rețeaua pentru protocoale de robotică răspândite, a identificat robotul, a descoperit API-ul acestuia, a obținut acces administrativ, a cartografiat zonele de protecție și restricțiile de mișcare, precum și a deplasat manipulatorul».
Într-un alt test, agentul a descoperit o configurare greșită a rețelei la un obiectiv critic și a folosit această vulnerabilitate pentru a ataca, dându-se drept partener de comunicații al dispozitivului. Într-un alt caz, trecerea de la compromiterea perimetrului la acțiuni în interiorul rețelei industriale de control a durat doar 16 minute.
Este relevant și un alt caz: confruntându-se cu un eșec în atacarea SCADA din cauza unei versiuni greșite a interfeței operatorului, agentul și-a ajustat planul, a descoperit cod Jython editabil în proiectul SCADA și a folosit interfața administrativă pentru a finaliza cu succes atacul.
Rezultatele testelor arată că infractorii nu trebuie neapărat să fie experți în domeniul tehnologiilor operaționale pentru a exploata vulnerabilitățile din sistemele industriale. Este suficient să utilizeze un agent de IA, care va studia sistemul și îi va exploata punctele slabe.
«Agenții de IA pot acționa cu o asemenea viteză, perseverență și precizie inginerească, încât sunt capabili să atace țintit organizații care nu au implementat practici de securitate cibernetică pentru tehnologiile operaționale», a declarat Kyle Miller, vicepreședinte pentru Securitatea Cibernetică a Infrastructurii la Booz Allen.
De asemenea, se menționează că testele Booz Allen se bazează pe incidente reale, în care modelele de IA au obținut acces neautorizat la sisteme externe, în special la Hugging Face.
Copiază linkul