


 Скопировать ссылку
Нэсуй: После кибератаки не нужно менять всю систему защиты
Необходимо установить, как хакерам удалось обойти защиту, и устранить конкретные уязвимости. Об этом заявил министр экономики и цифровизации Клаудиу Нэсуй.
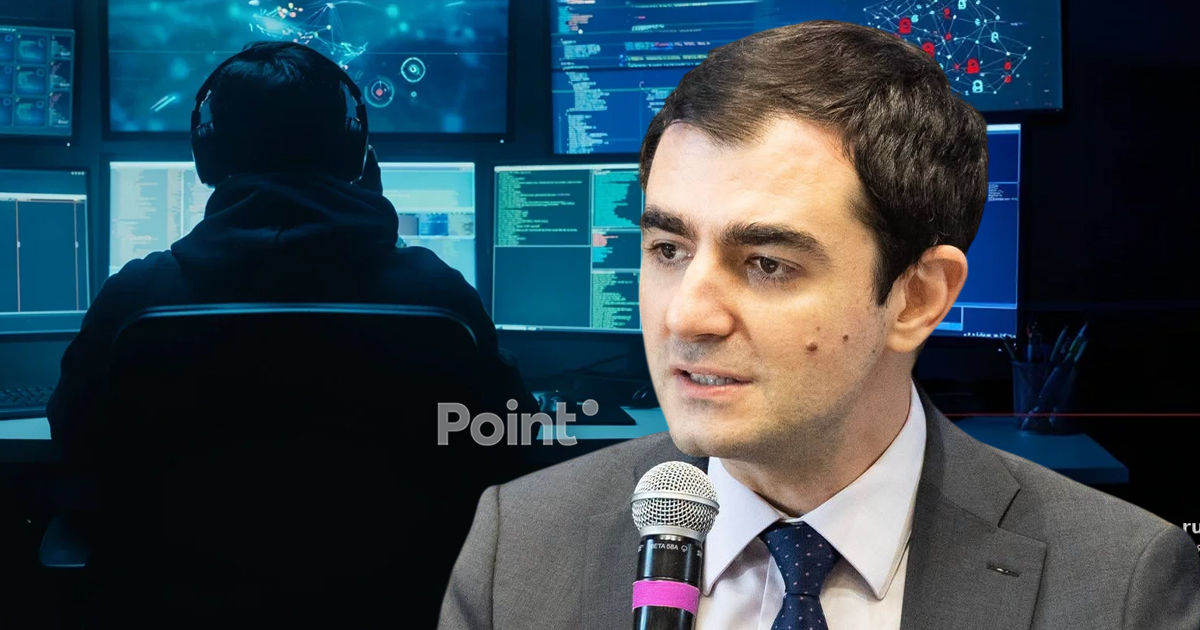
После кибератаки на государственную инфраструктуру Молдовы не стоит менять все системы защиты без предварительного расследования, пишет rupor.md
По словам министра, Республика Молдова постоянно подвергается кибератакам, однако в публичное пространство попадают преимущественно те инциденты, при которых киберпреступникам удается преодолеть защиту государственных учреждений.
«Республика Молдова находится под постоянной атакой, просто некоторые инциденты попадают в прессу потому, что им удается преодолеть киберзащиту, которую выстраивают государственные учреждения», — отметил Нэсуй.
Он также обратил внимание на разницу в ресурсах, которыми располагают государство и хакеры. По мнению министра, прежде чем принимать решения об изменении инфраструктуры безопасности, необходимо завершить расследование и установить источник атаки и причины ее успешного проведения.
«Чего я точно не стал бы делать, так это менять сразу абсолютно все, потому что это все-таки инфраструктура государственной безопасности и защиты, которая какое-то время функционировала», — заявил Нэсуй.
Министр подчеркнул, что главная задача — определить, каким образом злоумышленники смогли проникнуть в систему, и устранить выявленные слабые места, а не отказываться от всех существующих решений.
«То есть, раз атака удалась, нужно точно посмотреть, какими были ее источники, каковы причины, и закрыть именно эти бреши. Не обязательно менять то, что работало до сих пор, ведь до сих пор многое работало нормально», — пояснил глава министерства.
Скопировать ссылку