


 Скопировать ссылку
Чебан об уходе главы Агентства электронного управления: Нашли козла отпущения
Мэр Кишинёва Ион Чебан раскритиковал уход с должности директора Агентства электронного управления (AGE) Николетты Коломеец после масштабной кибератаки. По его мнению, таким образом власти пытаются уйти от ответственности.
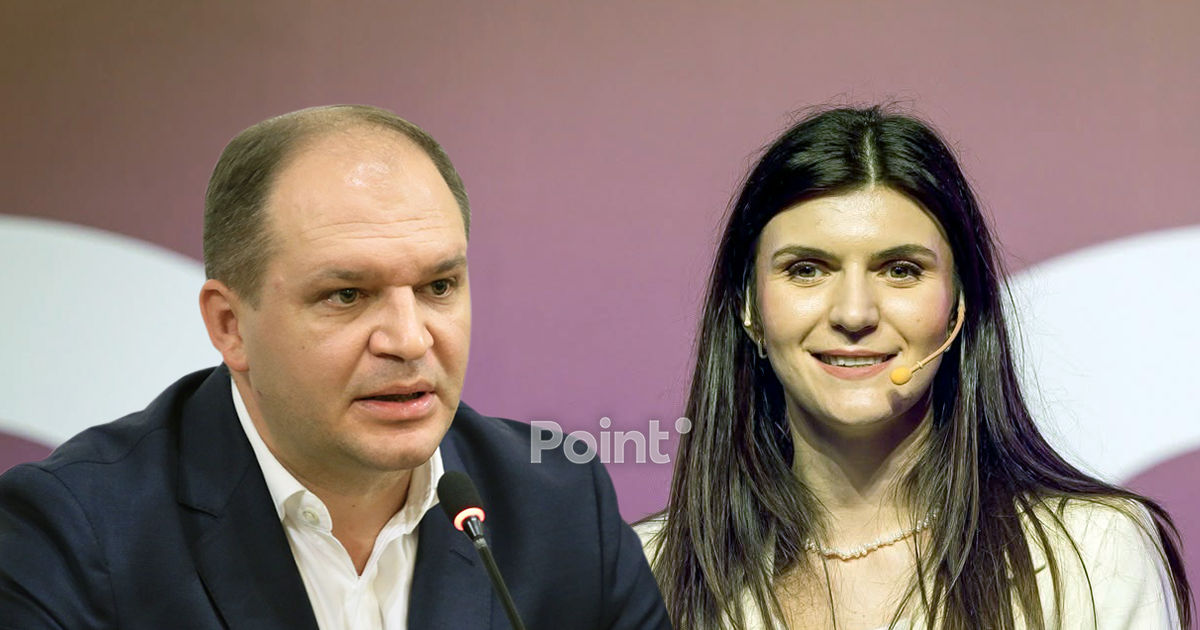
Реакция последовала после того, как премьер-министр Василий Тофан объявил в среду, 28 октября, на заседании правительства, что Николетта Коломеец покидает пост директора AGE. Временно исполнять обязанности руководителя агентства будет Артём Чоку, пишет noi.md
В своём публичном заявлении Ион Чебан обвинил власти в попытке представить уход руководителя агентства как решение серьёзных проблем в сфере кибербезопасности.
«Нашли козла отпущения и уволили с должности, чтобы пустить людям пыль в глаза. Человека, у которого даже нет необходимого образования для занятия этой должности. Ситуация на национальном уровне крайне серьёзная, а они с такой лёгкостью умывают руки», — заявил Ион Чебан.
Столичный градоначальник также обратил внимание на риски, связанные с утечкой персональных данных граждан, и подверг критике прежние заявления представителей власти об уровне кибербезопасности Молдовы.
«Персональные данные граждан украдены, данные государственных учреждений похищены, и теперь может произойти всё что угодно. Но разве не вы заявляли и уверяли нас, что Молдова занимает пятое место в мире по уровню кибербезопасности? Вспомните, что некоторое время назад заявлял Попшой. Вся ваша ложь выходит наружу, а расплачиваться за это придётся стране и её гражданам», — подчеркнул мэр.
Напомним, согласно информации Агентства электронного управления, в период с 19 по 23 октября злоумышленники пытались получить несанкционированный доступ к персональным данным, связанным примерно с одним миллионом IDNP. По предварительным оценкам, были извлечены данные, относящиеся приблизительно к 750 тысячам IDNP. Среди скомпрометированных сведений — персональные данные, информация о членах семьи, медицинском страховании, социальных выплатах, водительских удостоверениях, а также некоторые финансовые сведения.
Власти сообщили, что 23 октября несанкционированное извлечение данных было остановлено. В последующие дни специалисты выявили и заблокировали новые попытки проникновения в государственные информационные системы. Расследование обстоятельств кибератаки продолжается.
Скопировать ссылку