


 Скопировать ссылку
Кристиан Бизиан: Новые правила для бизнеса: за нарушения в защите данных грозят штрафы до 2 млн леев Ⓟ
23 августа 2026 года в Молдове вступил в силу Закон № 195/2024 о защите персональных данных.
Он отменил закон, действовавший 15 лет, и фактически перенёс на местную почву европейский GDPR. Максимальный штраф — 2 миллиона леев или 2% годового оборота. Но главная новость не в цифрах: источником риска для компаний теперь становятся не проверки государства, а обычные люди — клиенты, сотрудники и конкуренты.
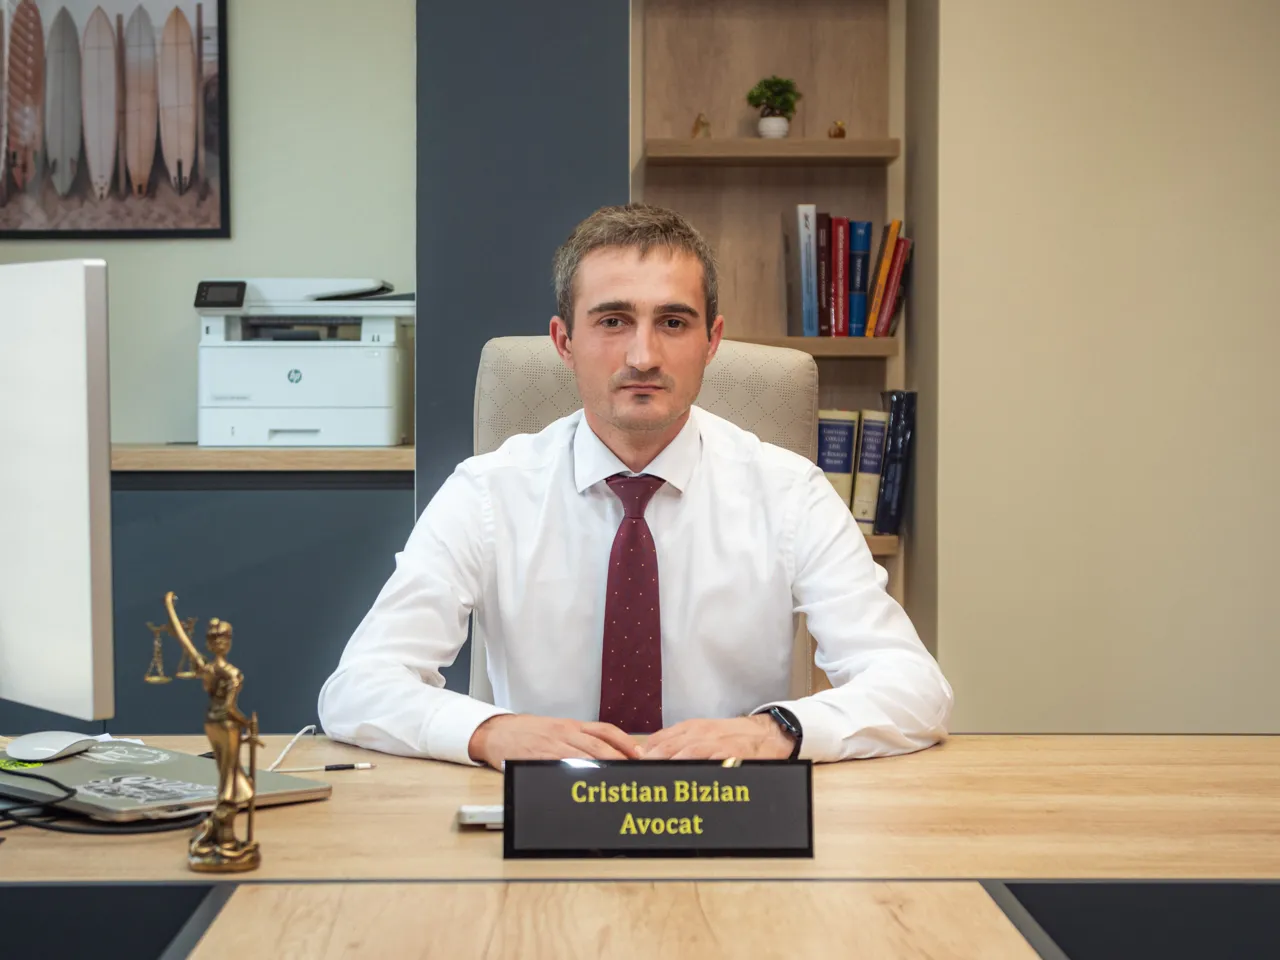
Что на самом деле требует новый закон, кого накажут первыми и с чего начать компании, которая вообще не готовилась к новым требованиям, — об этом мы поговорили с Кристианом Бизианом, адвокатом-партнёром Colenco Legal, специализирующимся на гражданских и административных спорах и защите персональных данных.
СПРАВКА
- Закон № 195/2024 вступил в силу 23 августа 2026 года, отменив Закон № 133/2011.
- В значительной степени воспроизводит GDPR (Регламент ЕС 2016/679).
- Срок ответа на запрос гражданина о его данных — максимум один месяц.
- Срок уведомления НЦЗПД об утечке данных — максимум 72 часа.
- Максимальный штраф — 2 000 000 леев или 2% годового оборота (применяется большая из сумм).
- Действует и в отношении иностранных компаний без представительства в Молдове, работающих с молдавскими гражданами.
— Господин адвокат, для бизнеса «закон о персональных данных» звучит как что-то абстрактное. Что реально изменилось 23 августа?
— С юридической точки зрения изменилось почти всё — это смена самого подхода к этой сфере. Если выделять главное для бизнеса, я бы назвал пять фундаментальных практических изменений.
Первое — переход от формализма к «доказуемой ответственности». Компании уже недостаточно иметь простую политику конфиденциальности, скачанную из интернета. Закон обязывает вести Реестр операций по обработке — внутренний документ, который фиксирует, какие категории данных вы собираете, с какой целью, на каком правовом основании и кому их передаёте. Без этого учёта остальные документы не имеют юридической силы при проверке.
Второе — жёсткие сроки. Если клиент или сотрудник запрашивает доступ к своим данным, их исправление или удаление, компания обязана ответить не позднее чем через месяц. Игнорирование такого запроса — прямое нарушение закона.
Третье — обязательное уведомление об инцидентах. Если база данных скомпрометирована — произошла кибератака, потерян ноутбук или письмо отправлено не тому адресату, — у компании есть не более 72 часов, чтобы уведомить Национальный центр по защите персональных данных. Попытка замолчать инцидент влечёт за собой суровые санкции.
Четвёртое — новые предельные размеры штрафов: до 2 миллионов леев или 2% от оборота за предыдущий год, при этом применяется большая из сумм.
И пятое — территориальное расширение. Правила касаются и иностранных компаний без представительства в Молдове, которые предлагают товары или услуги нашим гражданам либо отслеживают их поведение в интернете.
— Будем честны: старый закон многие просто игнорировали в течение 15 лет — и ничего не происходило. Почему с новым законом будет иначе?
— Потому что меняется сам источник риска. Опасность исходит уже не только от гипотетической государственной проверки, но и напрямую от людей. У граждан теперь гораздо более доступные инструменты для подачи жалоб, а компания обязана рассмотреть обращение в установленные законом сроки.
На практике расследования могут начинаться не только по инициативе ведомства, но и после обращения бывшего сотрудника, недовольного клиента или конкурента. Одно проигнорированное письмо может дать человеку повод для жалобы — и компетентный орган получит основание для вмешательства.
— То есть главный риск — не инспектор, а человеческий фактор?
— Именно. И к нему добавляется прямое коммерческое давление. По новым правилам компания, привлекающая внешних подрядчиков — бухгалтерию, IT, HR, охрану, хостинг, — должна убедиться, что они гарантируют предусмотренные законом технические и организационные меры безопасности.
Несоблюдение закона теперь означает не только риск штрафа, но и возможную потерю партнёров и контрактов.
— Что касается штрафов: два миллиона леев или 2% оборота — это реальная угроза или страшилка для заголовков?
— Штрафы реальны, но они не применяются автоматически и сразу в максимальном размере. Два миллиона леев или 2% оборота — это установленный законом предел, а не фиксированная сумма.
В публичном пространстве сложились два одинаково ошибочных подхода: паника из-за того, что огромные санкции якобы будут налагаться автоматически, и успокаивающий тезис о том, что цель закона — лишь добровольное соблюдение его требований.
Юридическая истина посередине: санкции — такой же предусмотренный законом инструмент, как и меры, направленные на обеспечение соблюдения требований, однако размер штрафа определяется индивидуально в каждом конкретном случае. За незначительные нарушения орган может ограничиться даже предупреждением.
— От чего зависит сумма штрафа?
— Закон обязывает учитывать ряд критериев: было ли нарушение совершено умышленно или по неосторожности, тяжесть и продолжительность нарушения, число пострадавших, поведение компании и меры, принятые для ограничения ущерба.
Поэтому штраф в 2 миллиона леев вполне реален, но применяется только тогда, когда обстоятельства конкретного случая оправдывают такую строгость.
— Представим: завтра в компанию приходит проверка. Какие документы должны быть готовы, чтобы подтвердить соблюдение закона?
— Главное, что нужно понять: при проверке соответствие требованиям закона не презюмируется — оно должно подтверждаться документами. Базовый пакет, обязательный для любого оператора, включает Реестр операций по обработке, внутренние политики конфиденциальности и обработки данных, а также информационные уведомления для субъектов данных.
К ним добавляются документы, зависящие от специфики деятельности: договоры с внешними поставщиками услуг, оценка воздействия на защиту данных (DPIA) для операций с высоким риском и, в предусмотренных законом случаях, назначение ответственного за защиту данных (DPO). Именно поэтому подготовку такого пакета стоит доверить профильному юристу — корпоративный юрист поможет учесть специфику именно вашего бизнеса, а не копировать чужие шаблоны.
— А если компания вообще не готовилась? С чего ей начать прямо сегодня?
— Точно не со слепого подписания шаблонов. Типовой набор документов — это потерянные деньги и время: он не отражает реальную деятельность компании и сам по себе не может доказать соблюдение закона.
Первый шаг — внутренний аудит и инвентаризация данных: какие категории персональных данных обрабатывает компания, откуда они поступают, где хранятся, кому передаются и кто имеет к ним доступ.
Именно эта работа ложится в основу Реестра операций по обработке — одного из обязательных требований закона. Затем определяются правовые основания для каждой операции по обработке и разрабатываются остальные документы, включая те, необходимость которых обусловлена спецификой деятельности.
Принципиально важно расставлять приоритеты в зависимости от уровня риска: в первую очередь следует уделить внимание личным делам сотрудников, специальным категориям данных и спискам для прямого маркетинга — именно в этих сферах чаще всего возникают жалобы.
Соответствие закону — это не проект, который можно закрыть галочкой на бумаге, а непрерывный процесс. Он корректируется всякий раз, когда компания меняет свою деятельность или процессы обработки данных.
Юристы отмечают: большинство компаний в Молдове до сих пор действуют по старым шаблонам и узнают о несоответствии закону только после жалобы или проверки. Чтобы избежать штрафов и репутационных потерь, эксперты рекомендуют заранее провести аудит документов с профильным юристом. Услуги адвоката в Молдове помогают выявить риски компании и подготовить пакет документов, соответствующий требованиям Закона № 195/2024.
Colenco Legal — адвокатское бюро в Кишинёве, специализирующееся, среди прочего, на IT-праве и защите персональных данных. Материал носит информационный характер и не заменяет юридическую консультацию по конкретной ситуации.
НА ПРАВАХ РЕКЛАМЫ
Скопировать ссылку