


 Скопировать ссылку
Crowe: Штрафы до 2% от оборота - готов ли ваш бизнес? Ⓟ
Правила защиты персональных данных действовали в Молдове и раньше, но с 23 августа 2026 года ответственность бизнеса существенно выросла: штрафы могут достигнуть до 2 млн леев или до 2% оборота.
5 вопросов помогут понять, готова ли компания к новым требованиям.
На первый взгляд может показаться, что это тема прежде всего для банков, IT-компаний или бизнеса с большими клиентскими базами. На практике персональные данные есть почти в любой компании: в резюме кандидатов, кадровых документах, CRM, бухгалтерии, электронной почте, облачных сервисах и переписке с подрядчиками.
Поэтому для руководителя главный вопрос сегодня не в том, есть ли у компании персональные данные. Скорее всего, есть. Вопрос в другом: понимаем ли мы, какие данные используем, зачем они нам нужны, где находятся, кто имеет к ним доступ и кому мы их передаём?
Новый закон не означает, что каждому бизнесу нужно срочно создать десятки документов. Но компания должна быть способна объяснить и, при необходимости, подтвердить, как она работает с персональными данными.
Главный риск для бизнеса сегодня не в отсутствии красивой политики конфиденциальности. Он в том, что документы говорят одно, а реальная работа с данными устроена совсем иначе. Резюме могут годами оставаться в почте HR, контакты клиентов одновременно находиться в CRM, Excel и телефонах менеджеров, а доступ к общей папке сохраняться у давно уволившегося сотрудника.
Если на простой вопрос «Где у нас находятся персональные данные и кто ими пользуется?» нет быстрого ответа, это уже повод проверить систему. Сейчас особенно важно провести такую проверку, пока новые требования ещё можно встроить в процессы планово, а не реагировать на проблему уже после жалобы, инцидента или проверки.
5 вопросов, которые руководителю стоит задать своей команде
1.Можем ли мы быстро сказать, какие персональные данные у нас есть и где они находятся?
Не ограничивайтесь клиентской базой. Данные могут находиться в HR, бухгалтерии, CRM, почте, облачных папках, мессенджерах, на устройствах сотрудников и у подрядчиков. Хороший ответ на этот вопрос не «в основном данные сотрудников и клиентов», а понятная картина того, какие категории данных используются и где они хранятся.
2. Зачем мы их собираем и на каком основании используем?
У каждой обработки должна быть конкретная цель и правовое основание. Например, резюме используется для подбора сотрудника, банковские реквизиты для выплаты заработной платы, контакт клиента для исполнения договора. При этом согласие человека не универсальный ответ на все случаи: в зависимости от ситуации основанием могут быть договор, юридическая обязанность, законный интерес или согласие.
Отдельный сигнал риска – это данные, которые продолжают хранить просто потому, что они уже есть. Фраза «пусть лежит, вдруг пригодится» сама по себе не объясняет, зачем компании продолжать хранение.
3. Кто имеет доступ к данным?
Доступ должен соответствовать рабочим задачам. HR нужен доступ к кадровым документам, бухгалтерии к информации для расчёта выплат, менеджеру к контактам своих клиентов. Но должен ли сотрудник отдела продаж видеть кадровую папку? Закрывается ли доступ к CRM в день увольнения? Есть ли понятный порядок предоставления, изменения и отзыва доступов?
4. Кому за пределами компании мы передаём данные?
Большинство компаний регулярно передают данные третьим лицам, даже если не воспринимают это как отдельный процесс: банкам, бухгалтерам, облачным и CRM-провайдерам, маркетинговым агентствам или связанным компаниям группы. Важно понимать не только кому передаются данные, но и зачем, на каких условиях и какую роль каждая сторона выполняет в их обработке.
5. Что произойдёт, если человек запросит свои данные или произойдёт утечка?
Этот вопрос быстро показывает, существует ли система на практике. Кто принимает запрос от сотрудника или клиента? Кто собирает информацию из разных систем? Кто принимает решение, что можно предоставить или удалить? А если файл отправлен не тому адресату, потерян ноутбук или бывший сотрудник сохранил доступ, то кто оценивает ситуацию и определяет дальнейшие действия?
Если ответ звучит как «этим занимается IT» или «разберёмся, когда случится», процесс требует внимания. Защита персональных данных – это одновременно юридический, технический и управленческий вопрос.
Что делать, если на часть вопросов нет ответа?
Это не означает, что компании нужно немедленно переписывать все документы. Рациональный следующий шаг — обследовать текущие процессы, определить реальные пробелы и расставить приоритеты: что нужно исправить в первую очередь, какие процессы пересмотреть, какие документы обновить и какие организационные или технические меры внедрить.
В Crowe Turcan Mikhailenko мы именно так начинаем проекты по защите персональных данных: изучаем, как компания работает с данными на практике, и на этой основе формируем конкретный план изменений.
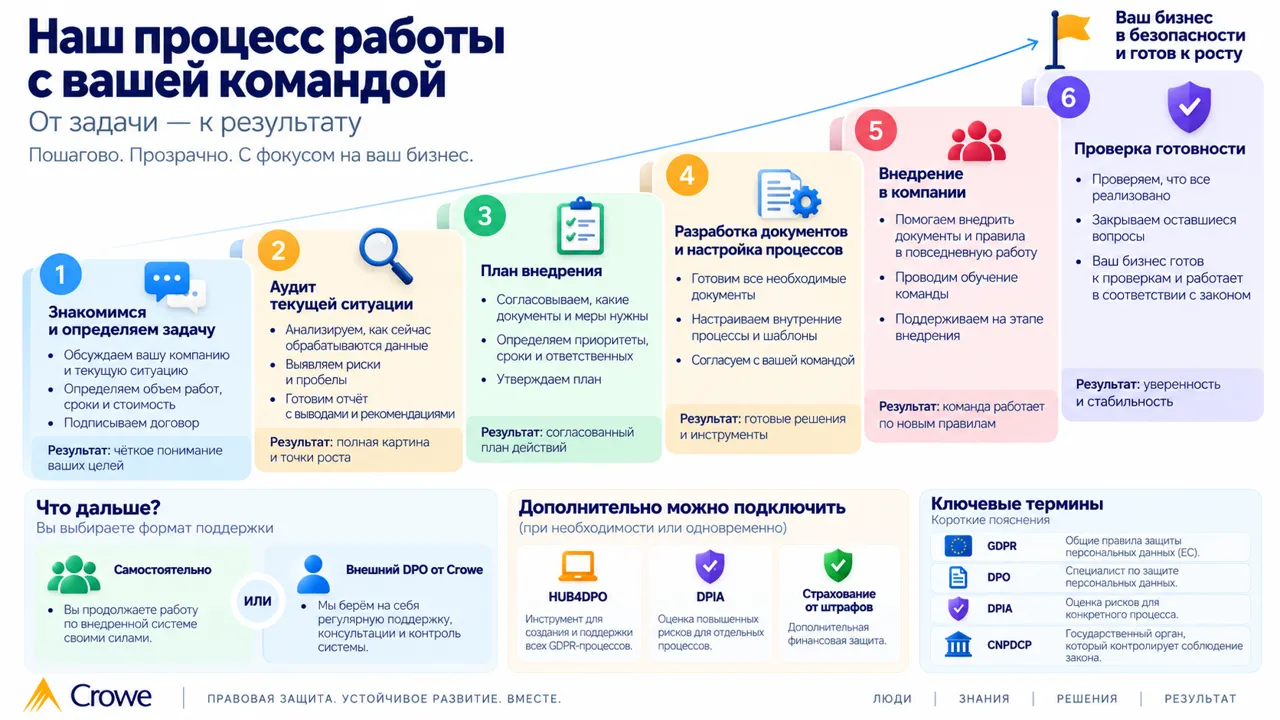 Наша задача - не просто подготовить папку документов «по GDPR», а помочь компании выстроить систему, которая работает в реальной деятельности.
Если вы хотите понять, насколько ваша компания соответствует новым требованиям и какие изменения действительно необходимы, команда Crowe Turcan Mikhailenko поможет оценить текущую ситуацию и определить приоритетные действия.
Скопировать ссылку